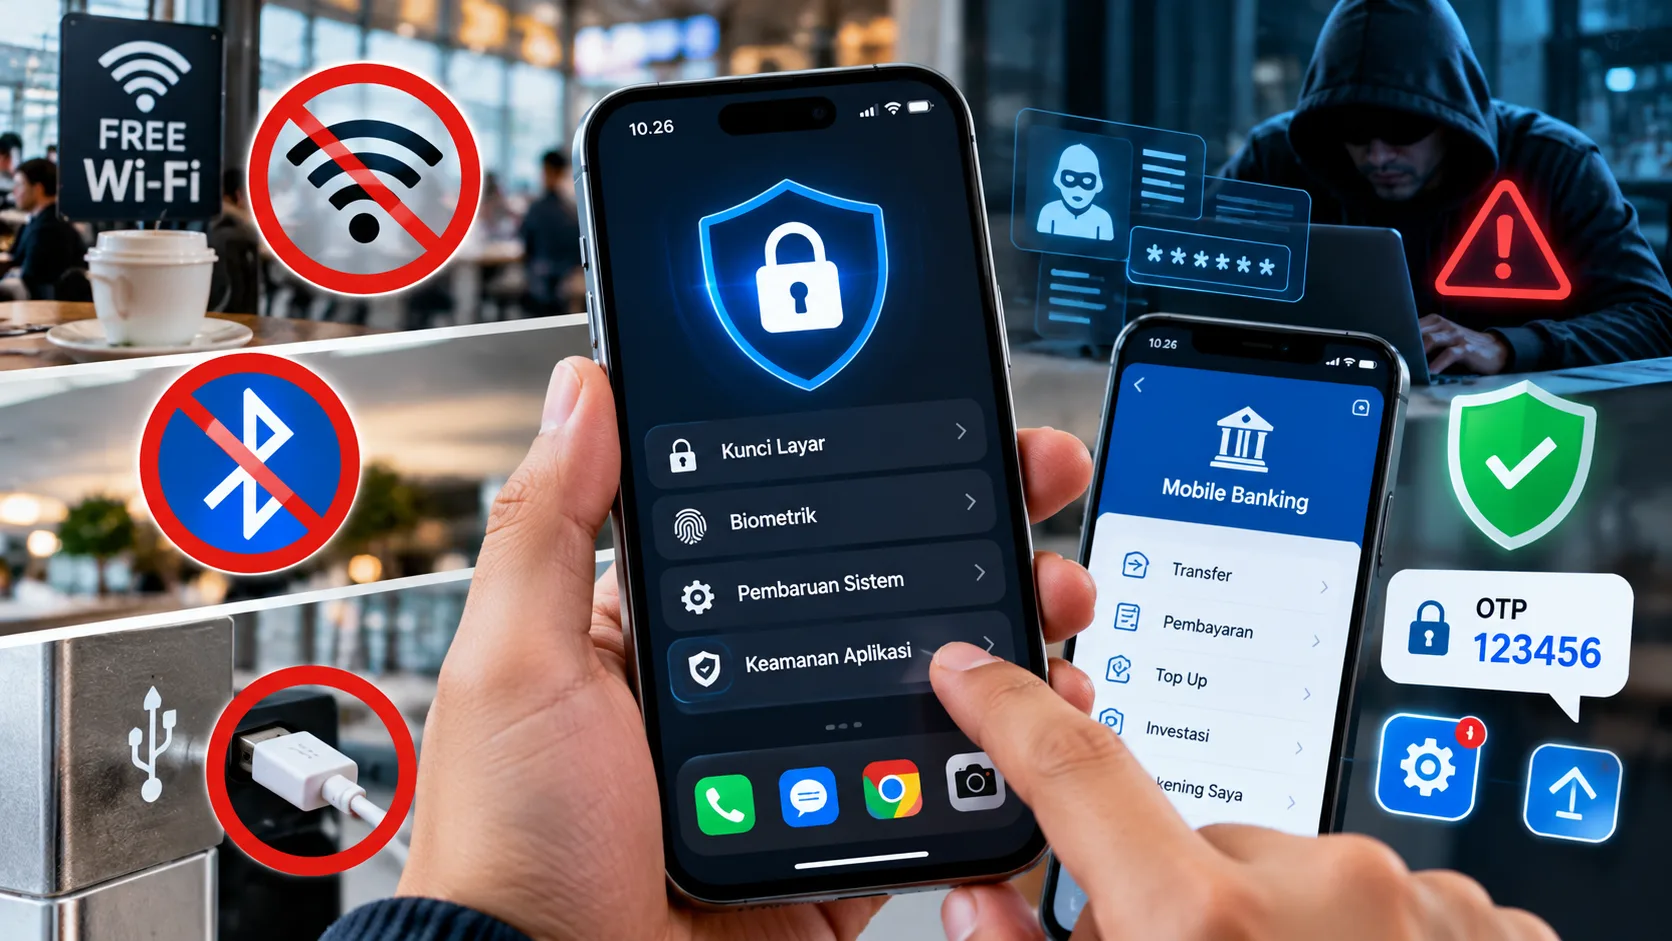
ARUSWARTA.ID - Ponsel kini menjadi perangkat penting untuk berkomunikasi, menyimpan informasi pribadi, hingga melakukan transaksi perbankan. Namun, semakin banyak aktivitas yang dilakukan melalui HP, semakin penting pula menjaga keamanan perangkat agar akun dan data keuangan tidak mudah disalahgunakan.
Ancaman tidak selalu datang dari aplikasi berbahaya. Koneksi Wi-Fi publik yang tidak tepercaya, perangkat Bluetooth, tautan phishing, hingga kebiasaan mengunduh aplikasi sembarangan dapat meningkatkan risiko keamanan apabila pengguna tidak berhati-hati.
Badan Keamanan Nasional Amerika Serikat atau National Security Agency (NSA) menerbitkan panduan praktik keamanan perangkat seluler yang mencakup penggunaan koneksi nirkabel, penguncian layar, pembaruan perangkat lunak, serta perlindungan ketika mengisi daya. Panduan tersebut masih tercantum dalam laman keamanan seluler resmi NSA, meskipun lembar panduan utamanya diterbitkan pada September 2021.
Di Indonesia, Otoritas Jasa Keuangan (OJK) juga mengingatkan masyarakat untuk mewaspadai penipuan yang mengatasnamakan lembaga resmi. Pelaku dapat meminta PIN, kata sandi, kode OTP, atau akses perangkat dengan dalih membantu menyelesaikan masalah rekening.
Lantas, bagaimana cara menjaga HP Android maupun iPhone agar lebih aman ketika digunakan untuk mobile banking? Berikut langkah yang bisa diterapkan.
1. Hindari Transaksi Perbankan Menggunakan Wi-Fi Publik
Wi-Fi gratis di kafe, pusat perbelanjaan, stasiun, dan bandara memang praktis. Namun, jaringan yang tidak tepercaya dapat menimbulkan risiko, misalnya ketika pengguna terhubung ke jaringan palsu atau mengakses layanan melalui koneksi yang tidak aman.
NSA menyarankan pengguna menghindari Wi-Fi publik dan memilih hotspot pribadi atau jaringan tepercaya. Jika terpaksa menggunakan jaringan umum, VPN yang tepercaya dapat membantu mengenkripsi lalu lintas internet, tetapi tidak melindungi pengguna dari semua ancaman, seperti situs phishing atau aplikasi berbahaya.
Untuk mengurangi risiko, gunakan data seluler saat membuka aplikasi bank, mengakses rekening, atau melakukan pembayaran. Jangan menganggap semua jaringan dengan nama Wi-Fi yang terlihat resmi pasti dikelola oleh penyedia tempat tersebut.
Pengguna juga sebaiknya mematikan fitur koneksi otomatis ke jaringan Wi-Fi yang tidak lagi digunakan dan menghapus jaringan lama yang tidak dikenal.
2. Matikan Bluetooth dan Wi-Fi Ketika Tidak Digunakan
Bluetooth dan Wi-Fi memudahkan HP terhubung ke perangkat lain maupun internet. Akan tetapi, konektivitas nirkabel juga dapat menjadi sasaran serangan apabila perangkat atau jaringan memiliki kelemahan keamanan.
NSA menyarankan agar Wi-Fi, Bluetooth, dan NFC dinonaktifkan ketika tidak diperlukan. Langkah ini mengurangi paparan terhadap koneksi yang tidak dibutuhkan, terutama saat berada di ruang publik.
Meski demikian, Bluetooth yang aktif tidak otomatis berarti HP telah diretas atau aplikasi pencuri data dapat langsung masuk. Risiko bergantung pada kondisi perangkat, konfigurasi, dan metode serangan yang digunakan.
Biasakan mematikan Bluetooth setelah selesai menggunakan earphone atau aksesori nirkabel. Lakukan hal serupa pada Wi-Fi ketika tidak diperlukan, serta hindari menerima permintaan pemasangan perangkat yang tidak dikenal.
3. Gunakan PIN Layar yang Sulit Ditebak
Pengunci layar menjadi lapisan pertahanan pertama ketika HP hilang atau diakses orang lain tanpa izin. Gunakan PIN enam digit atau lebih, atau kata sandi yang kuat sesuai kemampuan perangkat.
Google merekomendasikan PIN minimal enam digit untuk keamanan Android yang lebih baik. Hindari kombinasi mudah ditebak, seperti tanggal lahir, angka berurutan, atau angka yang digunakan berulang kali untuk berbagai akun.
Pengguna juga dapat mengaktifkan sidik jari atau pengenalan wajah jika tersedia. Aktifkan penguncian otomatis dalam waktu singkat agar perangkat tidak dibiarkan terbuka ketika tidak digunakan.
NSA juga merekomendasikan pengaturan penghapusan data setelah sepuluh kali percobaan kode sandi yang salah pada perangkat yang mendukungnya. Namun, fitur ini tidak tersedia dengan cara yang sama pada semua HP.
Pada iPhone, opsi Hapus Data dapat diaktifkan melalui pengaturan Face ID atau Touch ID dan kode sandi. Fitur ini menghapus isi perangkat setelah sepuluh percobaan kode sandi berturut-turut yang salah, sehingga pengguna harus mempertimbangkan risiko kehilangan data dan memastikan cadangan tersedia. Pada Android, ketersediaan fitur serupa bergantung pada perangkat dan kebijakan sistem.
4. Jangan Sembarangan Mengisi Daya lewat Port USB Publik
Port USB umum dapat digunakan untuk mengisi daya, tetapi sebagian koneksi USB juga mendukung transfer data. Karena itu, pengguna perlu berhati-hati ketika menyambungkan HP ke perangkat atau port yang tidak dikenal.
Pilihan yang lebih aman adalah memakai adaptor dan kabel milik sendiri yang berasal dari produsen tepercaya, kemudian menghubungkannya ke stopkontak atau sumber listrik yang dapat dipercaya.
Jika harus memakai sumber daya USB publik, pertimbangkan kabel khusus pengisian daya tanpa jalur data atau perangkat pemblokir transfer data USB. Jangan membuka kunci HP atau menyetujui permintaan transfer data dari perangkat yang tidak dikenal.
Pada perangkat Android yang mendukung Mode Perlindungan Lanjutan, tersedia fitur Perlindungan USB yang dapat memblokir koneksi data USB ketika layar terkunci. Google menyebut fitur ini tersedia pada Pixel 6 dan model yang lebih baru; ketersediaan serta perilakunya dapat berbeda pada perangkat lain.
Perlu diingat, tidak setiap port USB publik terbukti berbahaya. Langkah pencegahan ini bertujuan mengurangi paparan terhadap perangkat atau aksesori yang tidak tepercaya.
5. Perbarui Sistem Operasi dan Aplikasi
Pembaruan perangkat lunak bukan sekadar menghadirkan tampilan baru atau fitur tambahan. Pembaruan juga dapat memperbaiki kelemahan keamanan yang diketahui.
Google menyarankan pengguna menjaga sistem operasi, browser, dan aplikasi tetap mutakhir, serta mengaktifkan pembaruan otomatis jika tersedia. Pengguna Android juga dapat memanfaatkan Google Play Protect untuk membantu memeriksa aplikasi yang berpotensi berbahaya.
Pada HP Android maupun iPhone, periksa pembaruan melalui menu pengaturan resmi. Jangan mengunduh file sistem atau paket pembaruan dari tautan tidak dikenal yang dikirim melalui pesan singkat atau media sosial.
Jika perangkat sudah tidak memperoleh pembaruan keamanan, pertimbangkan risiko penggunaannya untuk menyimpan informasi penting atau melakukan transaksi keuangan.
6. Unduh Aplikasi dari Toko Resmi
Aplikasi yang meminta izin berlebihan atau berasal dari sumber yang tidak jelas dapat menjadi pintu masuk bagi penyalahgunaan data.
Unduh aplikasi dari Google Play Store atau Apple App Store dan periksa nama pengembang sebelum memasangnya. Tinjau pula izin aplikasi, terutama akses ke SMS, kontak, lokasi, mikrofon, kamera, dan fitur aksesibilitas.
Hapus aplikasi yang tidak digunakan atau tidak lagi dipercaya. Namun, mengunduh dari toko resmi bukan jaminan mutlak bahwa setiap aplikasi bebas risiko, sehingga izin dan perilakunya tetap perlu diperhatikan.
Untuk aplikasi mobile banking, pastikan nama aplikasi dan pengembangnya sesuai dengan informasi di situs resmi bank.
7. Lindungi PIN, Kata Sandi, dan Kode OTP
Keamanan rekening tidak hanya ditentukan oleh kondisi HP, tetapi juga oleh cara pengguna menjaga kredensialnya.
OJK mengingatkan masyarakat untuk tidak memberikan PIN, kata sandi, kode OTP, kode verifikasi, maupun akses perangkat kepada pihak yang menghubungi secara sepihak, termasuk orang yang mengaku sebagai petugas lembaga resmi.
Karena itu, jangan membagikan kode OTP kepada siapa pun, meskipun orang tersebut mengetahui nama lengkap, nomor rekening, atau informasi pribadi lainnya.
Gunakan kata sandi yang berbeda untuk akun penting dan aktifkan autentikasi berlapis apabila tersedia. Untuk aplikasi keuangan, gunakan hanya saluran resmi dan periksa pemberitahuan transaksi secara berkala.
Apabila menerima panggilan atau pesan yang meminta tindakan mendesak, hentikan komunikasi terlebih dahulu. Hubungi bank melalui nomor atau aplikasi resmi untuk memastikan kebenaran informasi.
8. Waspadai Tautan, Lampiran, dan Pop-up Mencurigakan
Tautan palsu dapat mengarahkan pengguna ke halaman login tiruan yang dirancang untuk mencuri informasi akun. Lampiran yang tidak aman juga dapat membawa file atau konten berbahaya.
NSA menyarankan pengguna tidak membuka tautan maupun lampiran dari sumber yang tidak dikenal, termasuk pesan yang tampaknya berasal dari pengirim sah tetapi mungkin telah disalahgunakan.
Sebelum memasukkan kata sandi atau melakukan pembayaran, periksa alamat situs dan pastikan layanan tersebut memang resmi. Hindari halaman yang meminta pemasangan aplikasi tambahan, aksesibilitas perangkat, atau izin yang tidak relevan dengan fungsinya.
Jika pop-up mencurigakan muncul tiba-tiba, jangan menekan tombol yang disediakan di dalamnya. Tutup halaman atau aplikasi secara normal, kemudian periksa perangkat melalui pengaturan keamanan yang tersedia.
9. Hindari Root pada Android dan Jailbreak pada iPhone
Rooting pada Android dan jailbreaking pada iPhone mengubah batasan sistem operasi yang diterapkan produsen. Dalam sejumlah kasus, perubahan ini dapat mengurangi perlindungan bawaan atau membuat aplikasi berbahaya memperoleh akses yang lebih luas.
NSA memasukkan larangan melakukan root atau jailbreak sebagai salah satu langkah perlindungan perangkat seluler.
Untuk penggunaan sehari-hari, terutama ketika HP digunakan untuk mobile banking, pertahankan konfigurasi sistem yang didukung secara resmi. Hindari memasang aplikasi yang mensyaratkan akses sistem tingkat tinggi jika tidak benar-benar memahami risikonya.
Jika HP sudah dimodifikasi dan digunakan untuk transaksi keuangan, evaluasi keamanan perangkat sebelum melanjutkan penggunaannya.
10. Mulai Ulang HP Secara Berkala
NSA juga menyarankan pengguna mematikan dan menyalakan kembali perangkat setidaknya sekali seminggu. Langkah ini merupakan bagian dari kebersihan keamanan perangkat yang dapat membantu mengganggu sebagian proses berbahaya yang sedang berjalan.
Namun, restart bukan cara yang terbukti dapat menghapus seluruh spyware atau membersihkan semua malware dari perangkat. Program berbahaya tertentu dapat bertahan setelah perangkat dinyalakan kembali.
Karena itu, mulai ulang HP sebaiknya dipandang sebagai langkah tambahan, bukan pengganti pembaruan keamanan, pemeriksaan aplikasi, atau penanganan khusus ketika perangkat dicurigai terinfeksi.
Jika HP menunjukkan aktivitas yang tidak biasa, misalnya aplikasi tak dikenal muncul, penggunaan data meningkat tanpa alasan jelas, atau terdapat transaksi yang tidak dikenali, lakukan pemeriksaan melalui perangkat lunak dan dukungan resmi yang tepercaya.
Apa yang Harus Dilakukan Jika Rekening Diduga Dibobol?
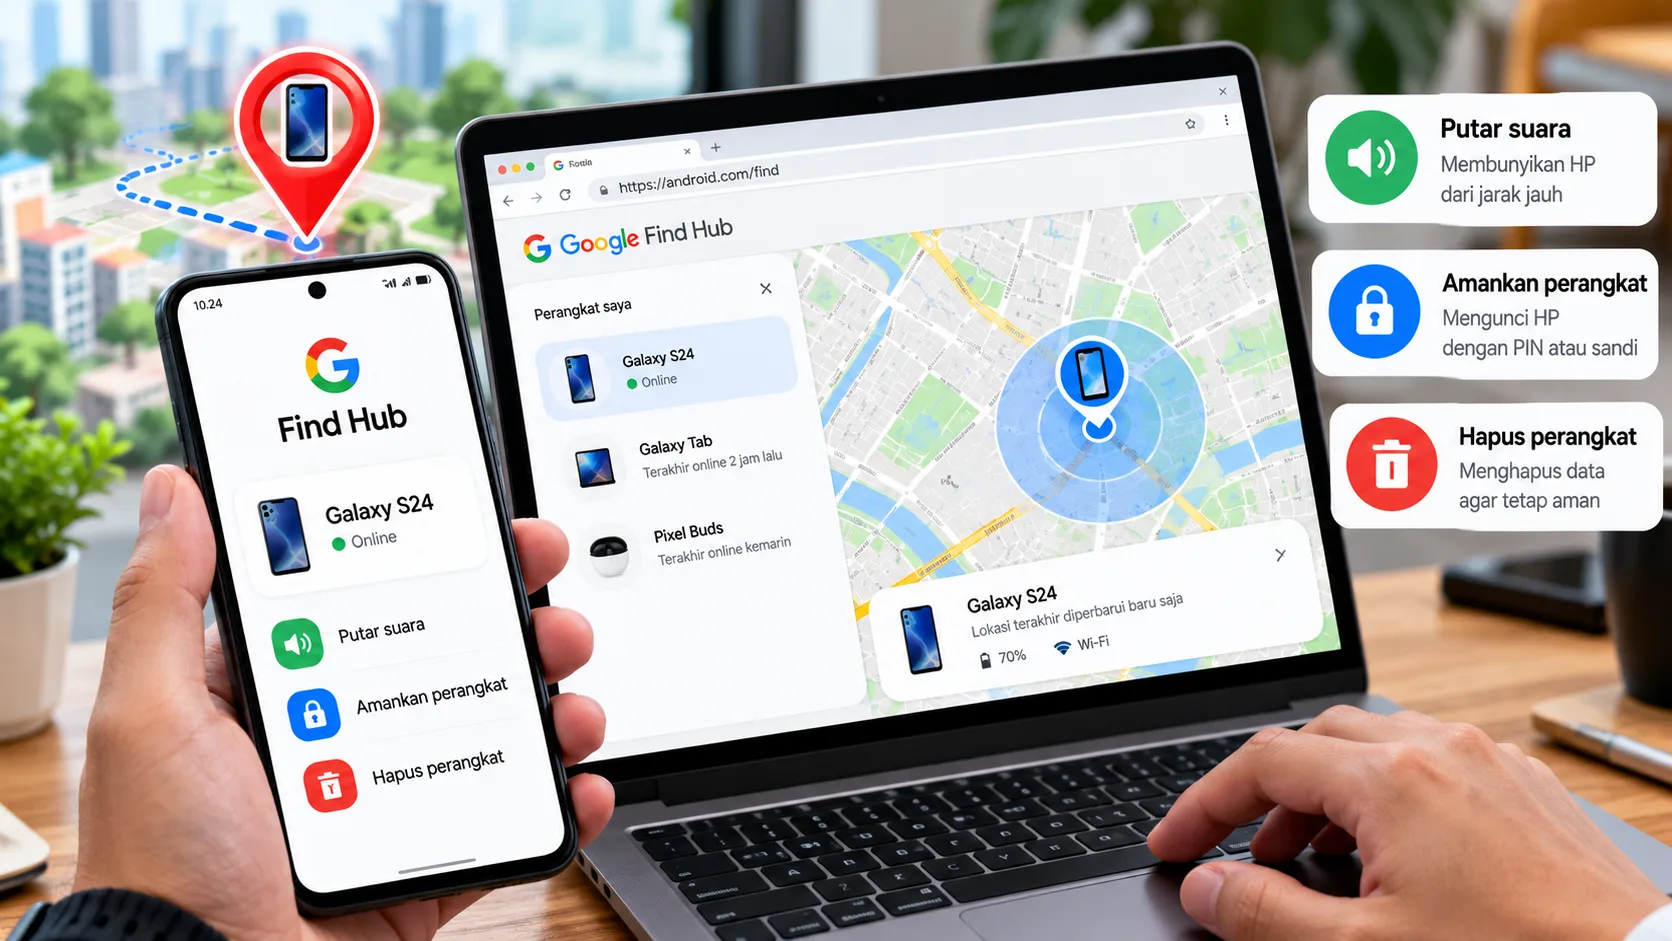
Jika menemukan transaksi tanpa izin atau menduga kredensial perbankan telah dicuri, segera hubungi bank melalui saluran resminya. Minta bantuan untuk mengamankan akun, memblokir akses yang diperlukan, dan menindaklanjuti transaksi mencurigakan.
Gunakan perangkat lain yang tepercaya untuk mengganti kata sandi apabila HP dicurigai telah disusupi. Simpan bukti transaksi, pesan, nomor telepon, dan tautan yang berkaitan dengan kejadian tersebut.
Masyarakat juga dapat melaporkan dugaan penipuan transaksi keuangan melalui Indonesia Anti-Scam Centre (IASC) di iasc.ojk.go.id. Kecepatan pelaporan dapat membantu proses penanganan dan upaya pemblokiran dana, meskipun pemulihan uang tidak dapat dijamin.
Kesimpulan
Menjaga HP agar tidak mudah diretas membutuhkan beberapa lapisan perlindungan. Menghindari Wi-Fi publik saat bertransaksi, mematikan Bluetooth ketika tidak diperlukan, memakai pengunci layar yang kuat, serta berhati-hati saat mengisi daya melalui USB publik merupakan langkah awal yang dapat dilakukan tanpa memasang aplikasi tambahan.
Perlindungan juga perlu mencakup pembaruan sistem dan aplikasi, penggunaan toko aplikasi resmi, kewaspadaan terhadap phishing, serta menjaga kerahasiaan PIN dan OTP. Restart mingguan dapat menjadi kebiasaan tambahan, tetapi bukan jaminan bahwa spyware atau malware telah hilang.
Pada akhirnya, keamanan rekening bukan hanya bergantung pada teknologi, melainkan juga pada kebiasaan penggunanya. Dengan menjaga perangkat dan informasi transaksi tetap terlindungi serta segera menghubungi bank ketika menemukan aktivitas mencurigakan, risiko penyalahgunaan akun dapat dikurangi.