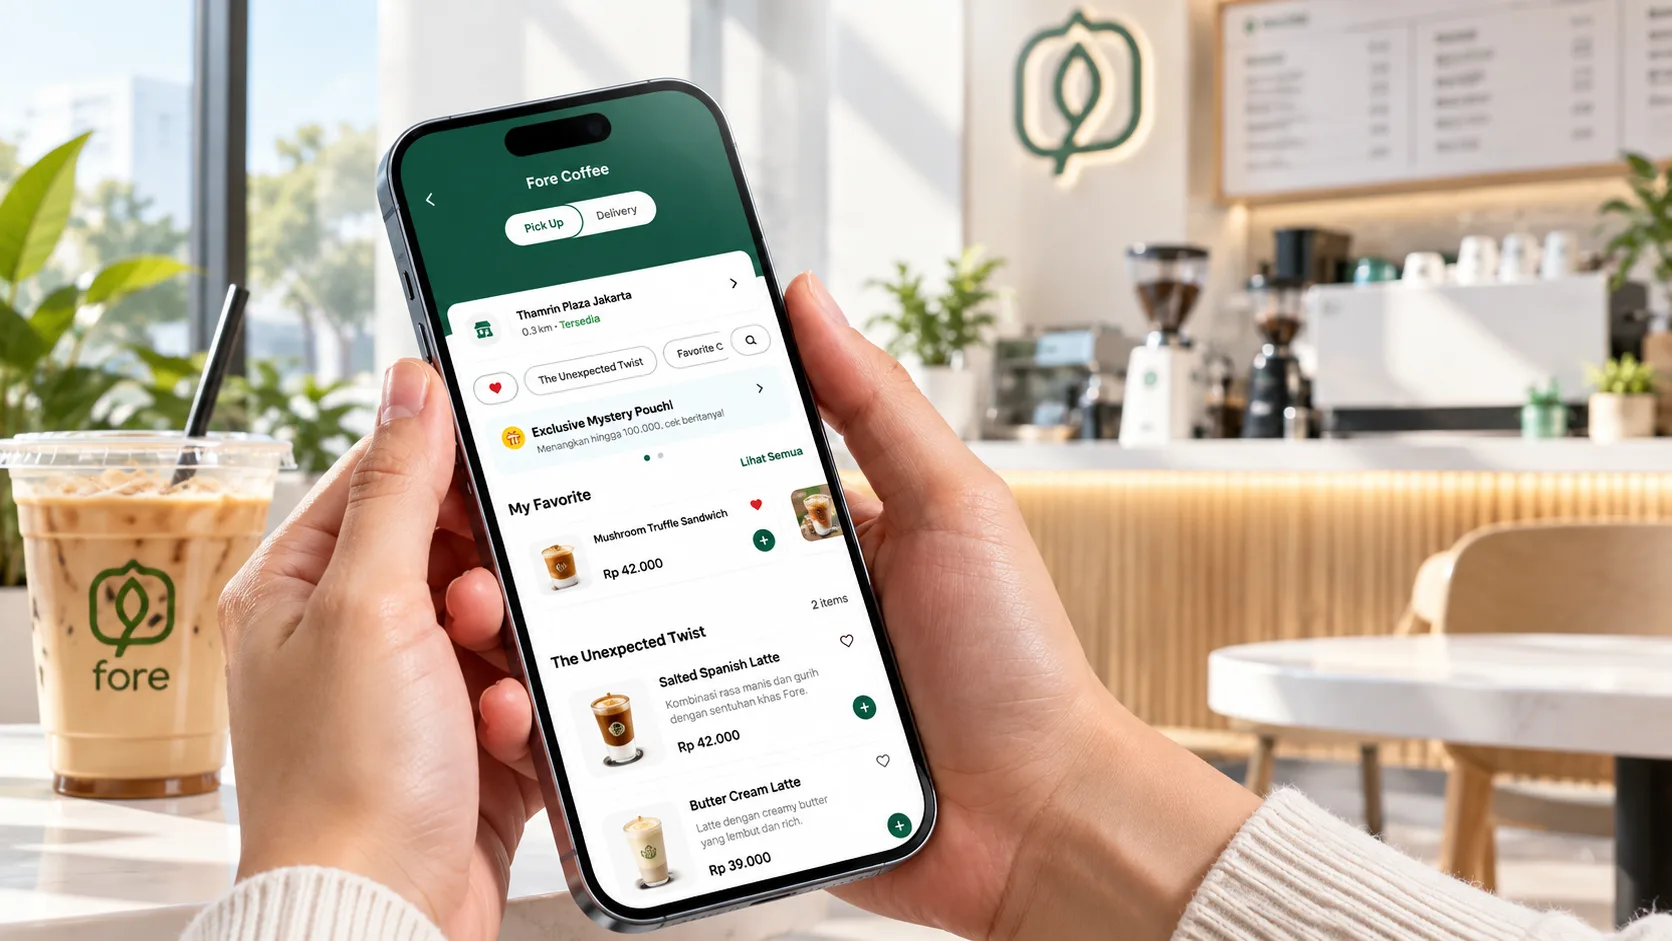
ARUSWARTA.ID – Insiden akses tanpa izin terhadap platform pengelola data pelanggan Fore Coffee menjadi perhatian publik. PT Fore Kopi Indonesia Tbk (FORE) mengonfirmasi bahwa kejadian tersebut berpotensi berdampak pada informasi hingga sekitar 5,7 juta akun pelanggan.
Pemberitahuan dari perusahaan memicu kekhawatiran di media sosial. Sejumlah pengguna mengaku baru mengetahui persoalan tersebut setelah menerima email resmi yang meminta mereka mengubah PIN akun aplikasi Fore. Ada pula warganet yang menyebut telah memutus tautan pembayaran dan mempertimbangkan penghapusan akun sebagai langkah berjaga-jaga.
Dalam pernyataan resminya yang diterbitkan pada Rabu, 28 Oktober 2026, manajemen Fore menjelaskan bahwa pihak tidak berwenang sempat mendapatkan akses ke salah satu platform yang digunakan untuk mengelola data pelanggan.
Informasi tersebut kemudian menjadi pembahasan luas pada Kamis (29/10/2026), setelah sejumlah media memberitakan skala insiden dan langkah penanganan yang dilakukan perusahaan.
CEO PT Fore Kopi Indonesia Tbk, Vico Lomar, menyampaikan permohonan maaf kepada pelanggan yang terdampak. Ia menegaskan bahwa perlindungan data konsumen merupakan tanggung jawab perusahaan.
Fore menyatakan telah menghentikan akses tanpa izin dan mengamankan sistem terkait dalam waktu 24 jam setelah aktivitas mencurigakan teridentifikasi. Meski demikian, investigasi lanjutan masih berlangsung untuk mengetahui insiden secara lebih menyeluruh.
Warganet Khawatir setelah Menerima Email dari Fore Coffee
Informasi mengenai insiden keamanan ini ramai dibicarakan setelah pengguna aplikasi Fore membagikan pengalaman mereka melalui media sosial.
Sebagian pengguna mengaku menerima email pemberitahuan mengenai adanya akses tanpa izin terhadap informasi pelanggan. Pesan tersebut sekaligus berisi imbauan untuk mengganti PIN akun sebagai tindakan pencegahan.
Salah satu pengguna Threads, melalui akun @adindapnat pada Rabu (28/10/2026), mengungkapkan bahwa dirinya baru memahami besarnya persoalan setelah membaca pemberitahuan dari Fore. Ia juga menyebut telah memutuskan tautan pembayaran yang sebelumnya terhubung dengan akun.
Pengguna lain, melalui akun @olil1606, mengaku terkejut menerima email mengenai akses tidak sah terhadap informasi pelanggan. Ia mempertanyakan bagaimana insiden tersebut bisa terjadi dan mengungkapkan kekhawatirannya terhadap keamanan data pribadi.
Reaksi tersebut memperlihatkan pentingnya komunikasi yang jelas ketika terjadi insiden keamanan digital. Pengguna perlu mengetahui informasi apa yang terdampak, tindakan yang telah dilakukan perusahaan, serta langkah yang harus diambil untuk melindungi akun mereka.
Meski begitu, unggahan di media sosial merupakan pengalaman masing-masing pengguna dan tidak dengan sendirinya menggambarkan tindakan seluruh pelanggan Fore Coffee.
Apa Saja Data Pelanggan yang Terdampak?
Berdasarkan hasil investigasi internal awal, Fore memperkirakan insiden akses tanpa izin tersebut berdampak pada data hingga sekitar 5,7 juta akun pelanggan.
Perusahaan menjelaskan bahwa jenis informasi yang terdampak dapat berbeda antara satu akun dan akun lainnya. Data yang berpotensi diakses mencakup:
-
Nama pelanggan.
-
Alamat email.
-
Nomor telepon.
-
Tanggal lahir.
-
Jenis kelamin.
-
Alamat yang terdaftar di aplikasi Fore.
-
Hashed PIN atau PIN yang telah melalui proses pengubahan kriptografis.
-
Riwayat pembelian melalui aplikasi Fore.
Informasi tersebut tergolong data pribadi yang perlu dilindungi. Jika dikombinasikan, nama, alamat email, nomor telepon, tanggal lahir, dan riwayat pembelian berpotensi dimanfaatkan untuk menyusun pesan penipuan yang terlihat meyakinkan.
Sebagai contoh, pelaku dapat mencoba menghubungi pelanggan menggunakan nama yang benar atau menyampaikan informasi mengenai aktivitas pembelian agar pesan palsu tampak seperti komunikasi resmi perusahaan.
Meski demikian, kemungkinan penyalahgunaan tersebut tidak berarti seluruh data yang terdampak telah digunakan untuk tindak kejahatan.
Fore menyebut hingga saat ini belum menemukan indikasi bahwa informasi yang diakses pihak tidak berwenang telah disalahgunakan. Pernyataan tersebut merupakan hasil pemantauan perusahaan sejauh ini, sementara investigasi forensik masih berlangsung.
Fore Tegaskan NIK, Foto KTP, dan Informasi Kartu Pembayaran Tidak Terdampak
Di tengah kekhawatiran mengenai skala insiden, Fore menjelaskan bahwa ada sejumlah informasi yang tidak disimpan pada platform terdampak.
Perusahaan menyatakan aplikasi Fore tidak pernah meminta ataupun menyimpan Nomor Induk Kependudukan (NIK) dan foto Kartu Tanda Penduduk (KTP) pelanggan.
Selain itu, informasi pembayaran seperti detail kartu kredit dan kartu debit disimpan melalui platform terpisah. Karena itu, menurut keterangan resmi perusahaan, data pembayaran tersebut tidak termasuk informasi yang terdampak dalam insiden ini.
Penjelasan ini penting untuk membedakan data yang berpotensi diakses dari informasi lain yang tidak berada pada sistem terkait.
Meski informasi pembayaran dinyatakan tidak terdampak, pelanggan tetap perlu berhati-hati terhadap pesan yang mengatasnamakan Fore, terutama apabila pesan tersebut meminta kode OTP, PIN, kata sandi, atau informasi keuangan.
Pelanggan juga sebaiknya tidak langsung mengeklik tautan dalam email atau pesan singkat yang mencurigakan. Untuk memastikan keaslian pemberitahuan, gunakan kanal resmi perusahaan dan akses aplikasi melalui perangkat atau toko aplikasi tepercaya.
Mengapa Fore Meminta Pelanggan Mengganti PIN?
Salah satu langkah yang ditekankan perusahaan adalah penggantian PIN aplikasi. Imbauan ini ditujukan terutama kepada pelanggan yang menerima pemberitahuan resmi mengenai insiden tersebut.
Fore meminta pelanggan segera membuat PIN apabila belum memilikinya atau mengganti PIN lama dengan kombinasi baru yang tidak digunakan pada akun lain.
Perusahaan juga menyarankan pelanggan mengganti PIN pada layanan lain apabila menggunakan kombinasi yang sama. Langkah ini penting karena kebiasaan memakai PIN berulang dapat meningkatkan risiko jika suatu saat informasi autentikasi berhasil dimanfaatkan oleh pihak yang tidak berwenang.
Perlu dipahami, hashed PIN bukan berarti PIN asli otomatis terlihat dalam bentuk teks biasa. Istilah tersebut merujuk pada nilai PIN yang telah diproses menggunakan fungsi kriptografis. Namun, informasi mengenai sistem autentikasi tetap perlu ditangani secara hati-hati, sehingga penggantian PIN menjadi langkah pencegahan yang masuk akal.
Fore juga menyatakan telah menerapkan autentikasi dua faktor atau two-factor authentication (2FA) ketika pengguna masuk ke akun melalui perangkat baru.
Lapisan tambahan ini dirancang untuk membantu mencegah akses yang tidak sah. Meski demikian, perlindungan akun tetap membutuhkan kewaspadaan pengguna, terutama terhadap permintaan kode OTP dan tautan palsu.
Fore Hentikan Akses Ilegal dalam 24 Jam dan Perkuat Sistem
Dalam keterangan resminya, Fore menyatakan telah mengambil langkah pengamanan segera setelah aktivitas mencurigakan ditemukan.
Perusahaan mengungkapkan bahwa akses tanpa izin dihentikan dan sistem terkait diamankan dalam waktu 24 jam. Selain itu, Fore melakukan pengujian keamanan, menangani kerentanan yang ditemukan, memperbarui platform ke versi terbaru, serta menerapkan perlindungan tambahan.
Manajemen juga menunjuk konsultan keamanan siber profesional untuk menjalankan investigasi forensik independen.
Pemeriksaan lanjutan mencakup aplikasi Fore, platform yang digunakan untuk mengelola data pelanggan, dan sistem teknologi informasi lain yang relevan. Langkah ini diperlukan untuk memperoleh gambaran lebih utuh mengenai insiden, termasuk ruang lingkup akses dan potensi dampaknya.
Fore menyebut perusahaan masih berfokus pada pendampingan pelanggan terdampak serta penyelesaian pemeriksaan. Hasil investigasi lebih lanjut akan menjadi bagian penting untuk menilai apakah tindakan pengamanan yang sudah dilakukan telah mencukupi.
Insiden Telah Dilaporkan kepada Komdigi
Fore menyatakan telah melaporkan kejadian tersebut kepada Kementerian Komunikasi dan Digital Republik Indonesia (Komdigi).
Perusahaan juga menyampaikan akan terus berkoordinasi dengan otoritas terkait sesuai ketentuan yang berlaku. Pelanggan yang terdampak dihubungi secara langsung untuk mendapatkan pemberitahuan dan arahan pengamanan akun.
Pelaporan kepada otoritas menjadi bagian penting dalam penanganan insiden data pribadi. Selain pengamanan sistem, proses tersebut perlu disertai pemeriksaan yang memadai agar penyebab, cakupan, dan potensi dampak insiden dapat dipahami dengan lebih jelas.
Sampai pembaruan berita pada Kamis, 29 Oktober 2026, belum ada hasil akhir investigasi forensik independen yang diumumkan dalam informasi resmi perusahaan yang tersedia.
Karena itu, klaim mengenai penyebab teknis, pihak yang bertanggung jawab, dan kemungkinan penyalahgunaan data masih perlu menunggu hasil pemeriksaan lebih lanjut.
Langkah yang Perlu Dilakukan Pengguna Aplikasi Fore
Pelanggan yang menggunakan aplikasi Fore dapat melakukan sejumlah tindakan pencegahan tanpa perlu menunggu hasil akhir investigasi.
Pertama, ganti PIN aplikasi Fore. Gunakan kombinasi baru yang berbeda dari PIN sebelumnya. Hindari tanggal lahir, angka berurutan, atau kombinasi yang mudah ditebak.
Kedua, periksa penggunaan PIN yang sama di layanan lain. Apabila PIN tersebut digunakan kembali pada akun lain, segera ubah agar risiko tidak meluas ke layanan berbeda.
Ketiga, waspadai pesan yang mengatasnamakan Fore. Jangan memberikan PIN, kata sandi, maupun kode OTP kepada pihak yang menghubungi Anda melalui telepon, SMS, email, atau WhatsApp.
Keempat, periksa aktivitas akun. Amati riwayat pembelian dan perubahan informasi profil. Apabila menemukan aktivitas yang tidak dikenali, simpan bukti dan laporkan melalui kanal dukungan resmi.
Kelima, gunakan autentikasi tambahan bila tersedia. Fitur 2FA untuk proses masuk dari perangkat baru merupakan lapisan pengamanan tambahan, tetapi bukan pengganti kewaspadaan terhadap penipuan.
Keenam, pastikan pemberitahuan berasal dari sumber resmi. Jangan mengunduh aplikasi melalui tautan acak atau memasukkan data akun pada situs yang belum terverifikasi.
Pengguna yang menerima pemberitahuan langsung dari Fore sebaiknya mengikuti instruksi pengamanan yang tercantum, sembari tetap memastikan keaslian pesan tersebut melalui kanal resmi.
Kesimpulan
Insiden akses tanpa izin pada platform pengelola data pelanggan Fore Coffee berdampak pada informasi hingga sekitar 5,7 juta akun berdasarkan investigasi awal perusahaan.
Data yang berpotensi terdampak meliputi nama, email, nomor telepon, tanggal lahir, jenis kelamin, alamat aplikasi, hashed PIN, dan riwayat pembelian. Fore menegaskan bahwa NIK, foto KTP, serta detail kartu pembayaran tidak disimpan pada platform terdampak dan dinyatakan tidak terkena insiden tersebut.
Manajemen menyatakan akses ilegal telah dihentikan dalam waktu 24 jam, sistem diperkuat, dan investigasi forensik independen sedang berjalan. Insiden juga telah dilaporkan kepada Komdigi.
Fore sejauh ini tidak menemukan indikasi penyalahgunaan informasi yang diakses. Namun, karena pemeriksaan masih berlangsung, pelanggan tetap disarankan mengganti PIN, menghindari penggunaan PIN berulang, serta mewaspadai pesan atau telepon mencurigakan.
Perkembangan selanjutnya akan bergantung pada hasil investigasi dan langkah perbaikan yang diumumkan perusahaan maupun otoritas terkait.